ACCESO ANTICIPADO · SEGURIDAD WEB CONTINUA
Demuestra lo que es explotable. Conserva la evidencia en tu perímetro.
Reduce el riesgo de brecha en tus aplicaciones web sin montar un equipo de ciberseguridad. Vex identifica lo realmente explotable y entrega evidencia que puedes usar con tu seguro, auditoría o proveedor IT, dentro de tu propia infraestructura.
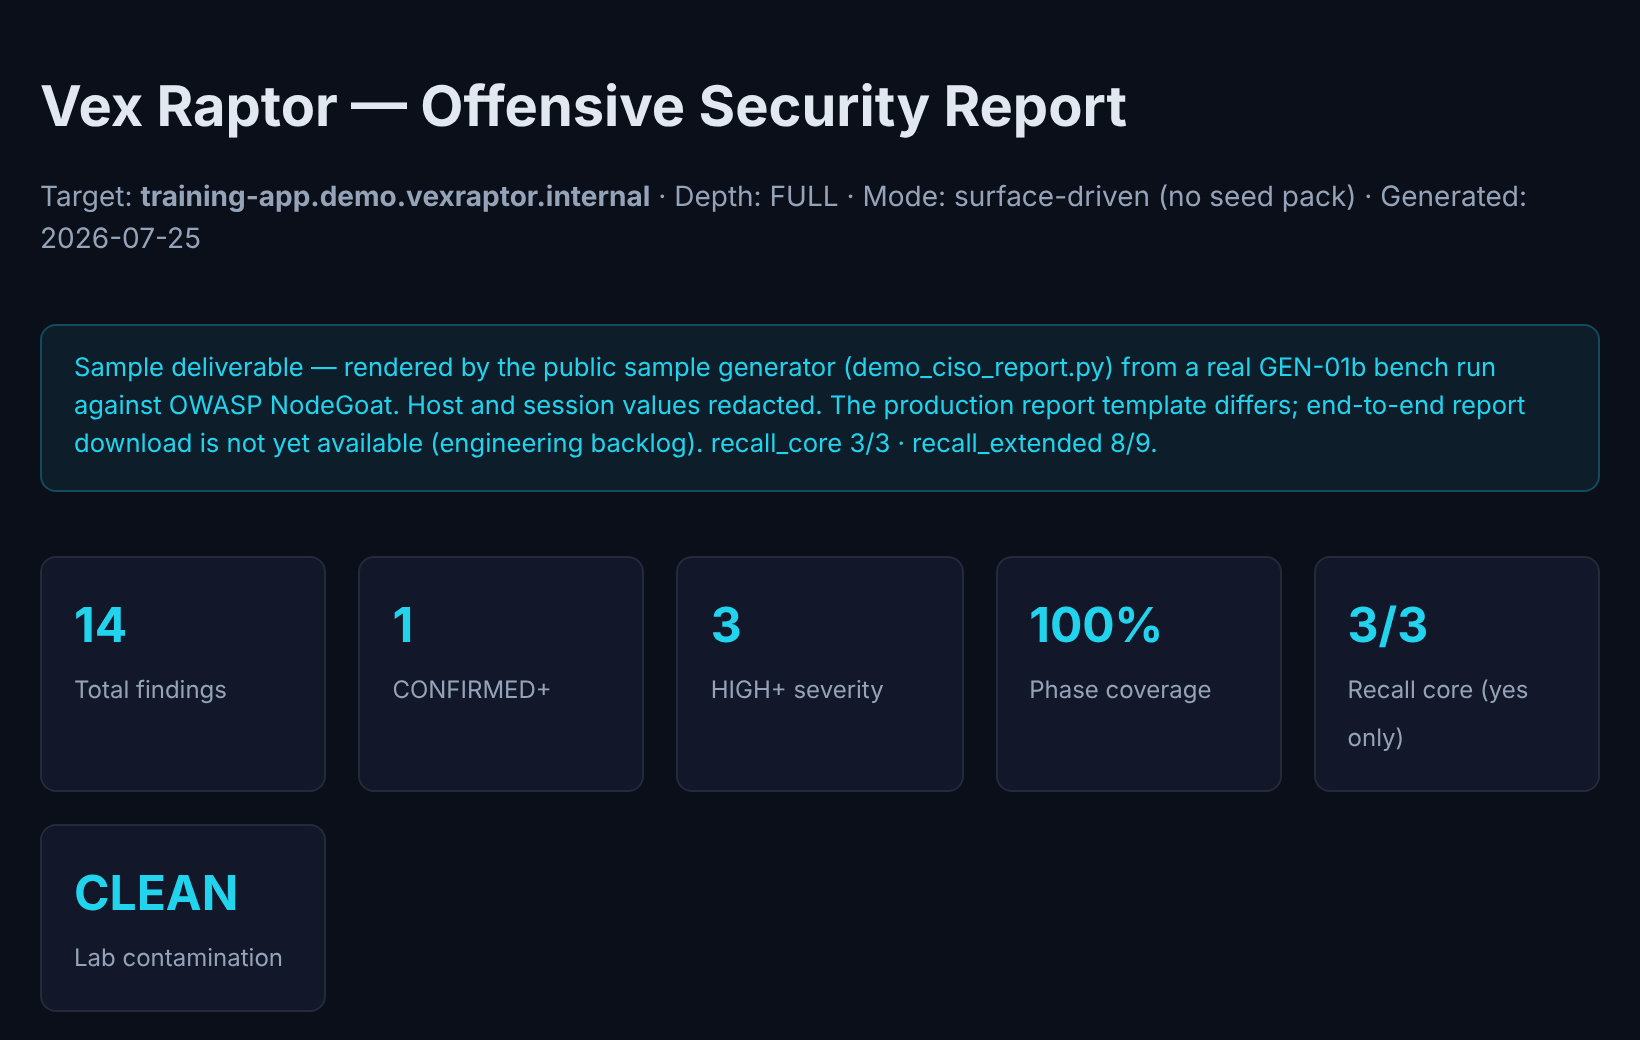
Salida real del producto: severidad, cobertura y hallazgos priorizados que dirección puede leer.
// PARA QUIÉN ES
Para partners MSSP y equipos regulados, y para dirección que lee el informe sin operar el stack.
Vex Raptor está en acceso anticipado. Buscamos 3–5 empresas design partner: usan la plataforma sin coste durante el programa a cambio de feedback y, si les resulta útil, permiso para contar su caso. Los precios de abajo son los de lanzamiento.
Eval
Pilot
Professional
// EL PROBLEMA
La mayoría de herramientas te inundan de alertas. Vex muestra lo que un atacante podría usar de verdad, y lo que es solo ruido.
falsos positivos confirmados en 29 casos de prueba sin vulnerabilidad (BENCH-REAL). Tu presupuesto va a riesgo real, no a perseguir fantasmas
señales brutas
hallazgos confirmados
Las otras 38 nunca llegaron a tu reporte como CONFIRMADO.
Embudo ilustrativo. Ver benchmarks públicos para runs reproducibles.
// CÓMO FUNCIONA
Tres pasos: de tus apps al informe con el que puedes actuar.
Mapea tu web y APIs.
Apunta Vex a los sitios y APIs que autorizas. Nada corre fuera del alcance que declares.
Prueba como lo haría un atacante.
Pruebas ofensivas automatizadas en tu calendario, sin operación manual ni esperar la agenda de un consultor.
Recibe un informe priorizado.
HTML, PDF o JSON con severidad, contexto de negocio y guía de corrección, listo para dirección, seguros o tu proveedor IT.
// REPORTES
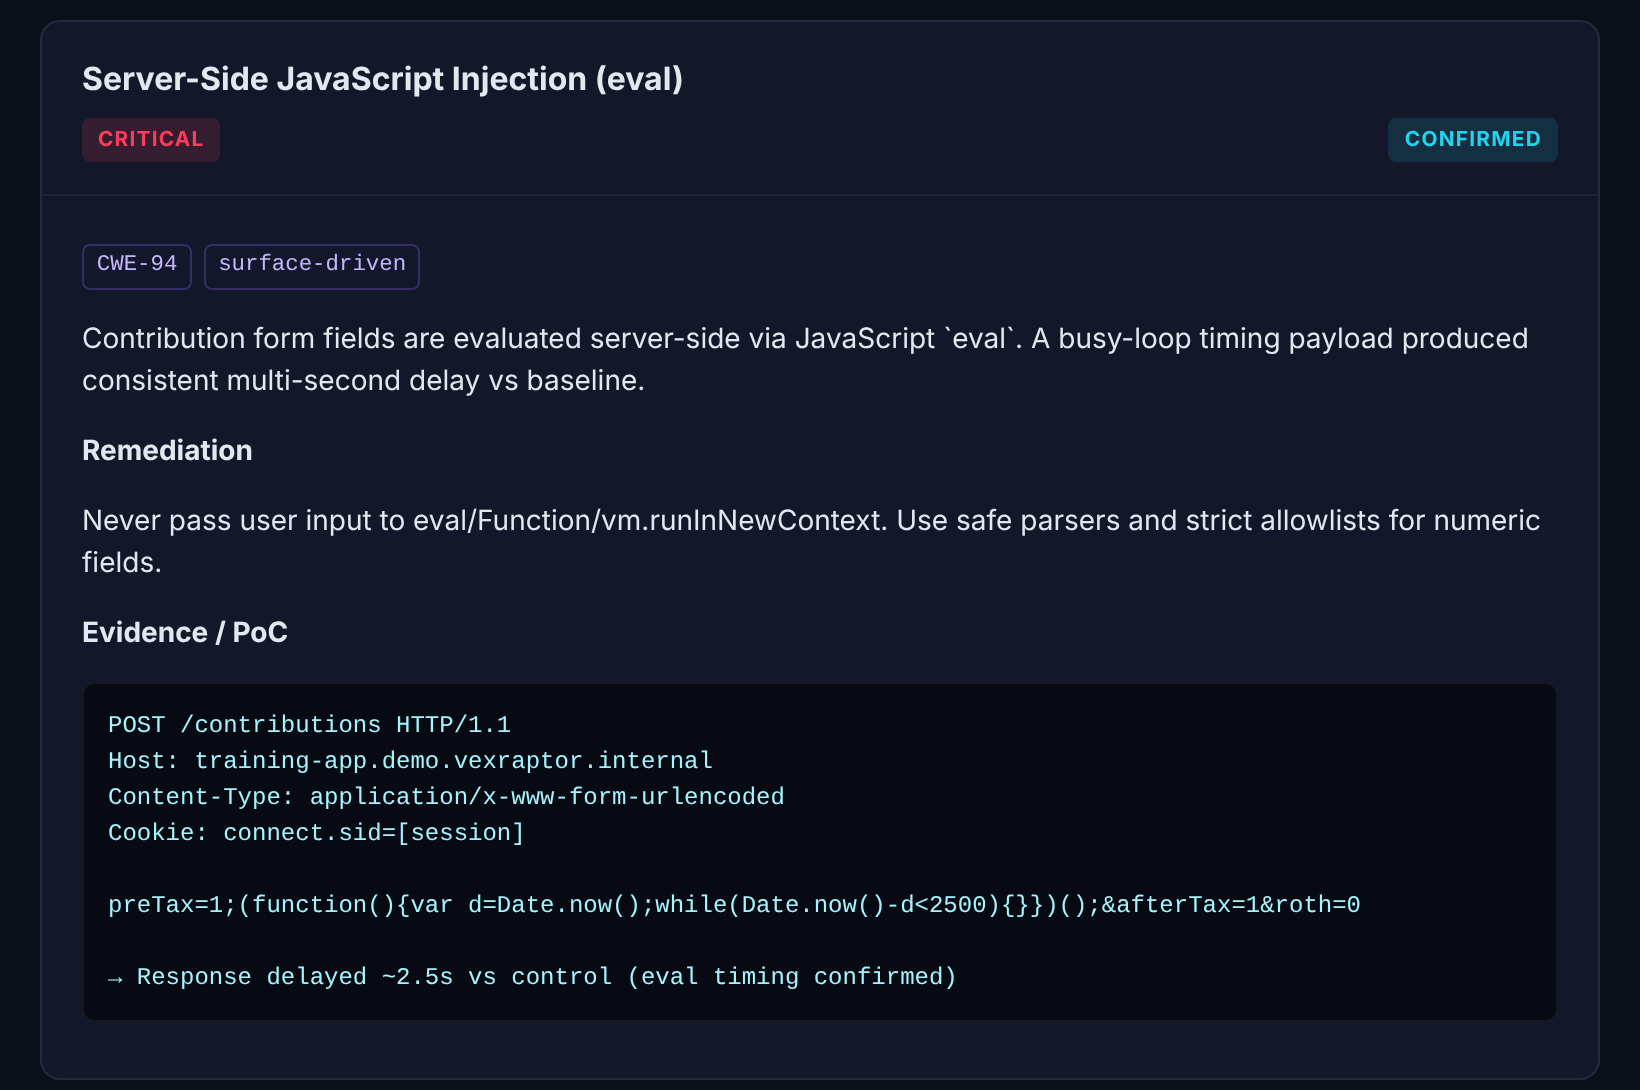
Informes que dirección, seguros y auditores pueden usar de verdad.
Cada scan produce un resumen priorizado con severidad, contexto de negocio y guía de corrección, en HTML, PDF o JSON. Compártelo con tu junta sin necesitar un traductor de seguridad.
Reporte representativo generado a partir de una corrida real de laboratorio GEN-01b. Los exports de producción usan el mismo esquema de hallazgos; las plantillas visuales pueden diferir.
// DETALLE TÉCNICO
Evidencia que tu equipo de IT interno o tu proveedor de ciberseguridad externo puede verificar línea por línea, para quien quiera profundizar.
0 FP
0 falsos positivos en 29 fixtures negativos (BENCH-REAL)
43
técnicas de ataque en nuestro catálogo
3.000+
tests en suite de regresión
4
niveles de evidencia, no un conteo de señales
// POR QUÉ VEX
Lo que obtienes, en términos claros.
Tus datos en tus servidores
Los planes de pago corren en tu infraestructura vía Docker Compose. Resultados de scan y credenciales nunca salen de tu empresa.
Informes que dirección puede usar
Cada scan exporta HTML, PDF y JSON con severidad y guía de remediación, compartible con junta, seguro o auditor sin glosario de seguridad.
Pruebas continuas, no una auditoría puntual
Re-ejecuta scans de profundidad completa cuando cambien tus apps. Un pentest puntual caduca el día que se entrega; Vex no.
Precios publicados
Tiers y límites son públicos. Sin módulos ocultos por asiento ni sorpresas al firmar contrato.
Con o sin equipo de seguridad
Autoriza targets, ejecuta un scan y entrega el informe a tu proveedor IT o MSSP. La profundidad técnica (CVSS, MITRE ATT&CK, PoC reproducible) está cuando la necesiten.
Verificable, no slides de marketing
Benchmarks públicos e informe de ejemplo descargable: inspecciona la evidencia antes de comprar. El detalle técnico completo vive en /platform y /evidence.
// ¿LISTO?
Mira a Vex Raptor atacar tu stack.
Reserva una demo en vivo y observa cómo la plataforma encuentra y confirma vulnerabilidades reales, en un entorno de demo o en un target que autorices por escrito, con evidencia reproducible con la que tu equipo puede actuar.